Jakarta – PT ITSEC Asia Tbk resmi merilis laporan whitepaper berjudul AI-Powered Cyberattacks in the Global Threat Landscape pada November 2026.
Laporan tersebut menyoroti pergeseran pola serangan siber global akibat pemanfaatan kecerdasan buatan atau artificial intelligence (AI).
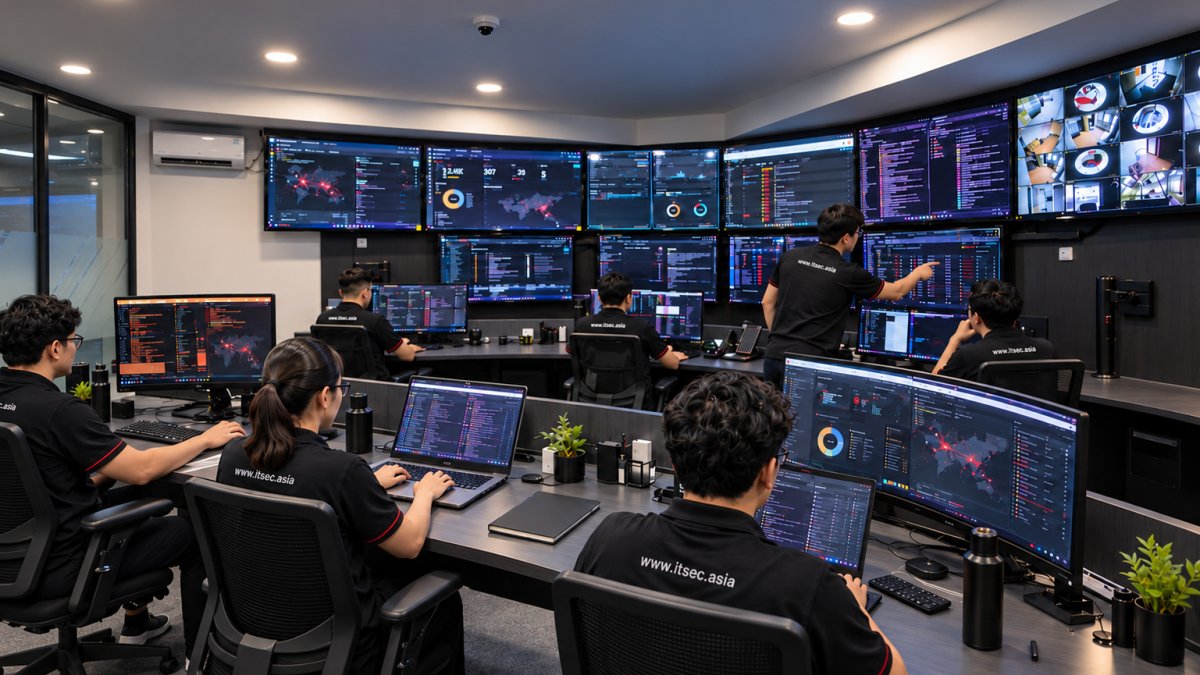
Tim Threat Intelligence ITSEC Asia menemukan bahwa teknologi AI kini mengotomatisasi pemetaan target, eksploitasi celah sistem, hingga pencurian data sensitif.
Otomatisasi ini menurunkan biaya operasional serangan sehingga ancaman siber lebih mudah dijangkau oleh berbagai pihak.
Kondisi tersebut mempersempit waktu bagi organisasi untuk mendeteksi serta merespons ancaman yang datang.
President Director ITSEC Asia, Patrick Dannacher, menyebut AI telah mengubah perhitungan ekonomi dalam dunia kejahatan siber secara signifikan.
“Aktivitas yang dahulu memerlukan keahlian tinggi dan biaya besar kini bisa dilakukan dengan modal jauh lebih murah,” ujar Patrick.
Patrick mendesak dunia usaha untuk segera mengevaluasi kembali strategi perlindungan infrastruktur digital agar tidak tertinggal oleh serangan yang bergerak semakin cepat.
Penelitian ini membedah lima kasus serangan siber, termasuk kampanye JadePuffer yang mampu menyesuaikan tindakan saat proses penyusupan berlangsung.
Laporan itu juga mencatat kasus Scarlet Loop yang berhasil memindai lebih dari 84.000 URL untuk mencuri aset finansial.
Selain itu, platform ARTEX dan CAIRN dilaporkan telah mengoordinasikan agen AI untuk mengeksploitasi kerentanan sistem secara masif.
Laporan tersebut turut menyoroti insiden di Jepang pada akhir 2026 yang berdampak pada 36,55 juta akun.
Kasus di Jepang tersebut menegaskan kerentanan infrastruktur cloud dan akses pihak ketiga terhadap risiko keamanan siber.
Ancaman siber kini semakin luas menyasar lingkungan cloud, transaksi keuangan, hingga model AI milik perusahaan.
ITSEC Asia menyarankan empat strategi mitigasi, yakni peningkatan deteksi berbasis perilaku dan penerapan prinsip Zero Trust.
Organisasi juga diminta mengotomatisasi penanganan insiden melalui SOAR serta menerapkan standar keamanan machine learning melalui MLSecOps.
Patrick menegaskan bahwa keamanan siber merupakan tanggung jawab strategis bagi seluruh pelaku bisnis.
“Seiring meluasnya adopsi AI dalam operasional perusahaan, aspek keamanan harus diintegrasikan dalam setiap pengambilan keputusan,” tegas Patrick.
Perusahaan yang memprioritaskan keamanan sejak dini dinilai memiliki kesiapan lebih baik dalam menjaga kepercayaan pelanggan serta keberlangsungan bisnis.
Proyeksi ITSEC Asia menunjukkan bahwa serangan ransomware berbasis AI dan penipuan berbantuan AI akan menjadi tantangan utama bagi sektor industri global satu tahun ke depan.